
研发、设计院、科创企业的图纸、源代码、工艺文档,是企业核心知识产权。很多企业在数据防护中会遇到两难问题:员工内网需要正常查看、编辑涉密资料,但又要防止文件被拷贝、截屏、外发带走。传统加密方案管控文件本身,而域智盾保密沙箱,是通过构建独立安全运行空间,实现可用不可取,解决这类场景下的数据安全难题。
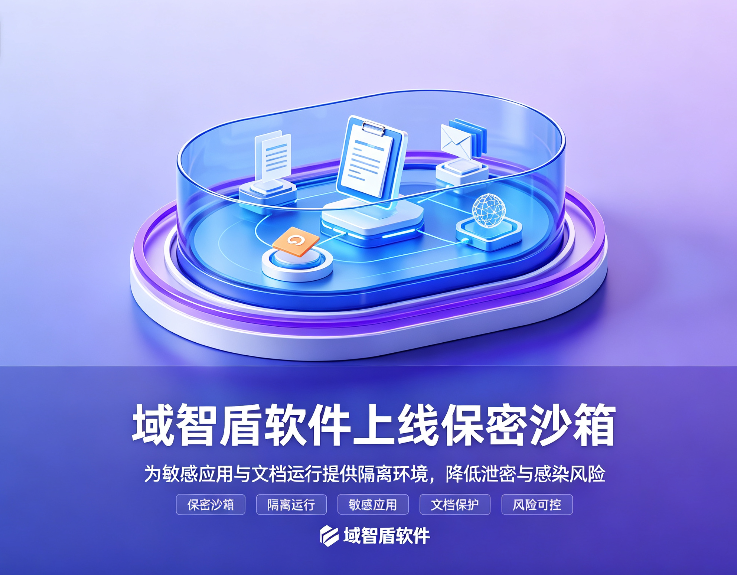
Q1:什么是保密沙箱?
保密沙箱,是域智盾软件新增的安全隔离空间。管理员可在员工终端划分独立沙箱区域,涉密文件放在沙箱内运行。员工能够正常打开、查阅、编辑沙箱内的资料,满足日常办公需求;但无法把沙箱内文件复制到本地磁盘、U 盘,也限制截屏、录屏,禁止通过聊天软件、邮箱、网盘向外传输沙箱内内容。简单来说,资料可以在沙箱里使用,但是拿不出去,实现 “可用不可取”。
Q2:域智盾保密沙箱有哪些核心功能?
独立隔离运行环境 沙箱与电脑本地系统相互隔离,涉密文件仅在沙箱内加载运行,文件不会落地到本地真实磁盘。沙箱内打开图纸、代码、文档,不影响电脑其他软件正常使用。
多维度外泄行为阻断 自动限制沙箱内文件复制、拖拽另存;禁用沙箱内截屏、录屏;拦截微信、QQ、邮箱等工具上传沙箱文件;同时管控 USB 外设,禁止把沙箱资料导出到移动存储介质。沙箱内打印可开启水印管控,留存打印记录。
精细化权限策略配置 管理员可按部门、岗位、项目组分配沙箱访问权限。不同项目配置独立沙箱,实现项目资料隔离;支持设置沙箱使用时段,非工作时间禁止进入沙箱。权限可灵活调整,兼顾协作和安全。
全行为审计与风险告警 沙箱内所有操作全程留痕,记录文件打开、查阅、编辑、打印等日志,支持屏幕审计录屏。系统自动监测异常操作,多次尝试复制沙箱文件、截屏等行为,实时推送告警通知,日志加密存储,满足审计取证。
与域智盾原有能力无缝融合 保密沙箱作为域智盾安全管控平台的新增模块,可以和原有文件透明加密、外设管控、DLP 数据防泄漏、终端资产审计功能联动使用。支持 Windows、麒麟、统信信创操作系统,私有化部署,原有平台客户可按需升级启用该模块。
Q3:保密沙箱适合哪些使用场景?
研发设计场景:研发图纸、三维模型、源代码在沙箱内查阅编辑,防止被拷贝带走;
外包 / 外协办公场景:外协人员临时接入沙箱查看资料,不能导出原始文件;
涉密资料查阅场景:财务、客户敏感资料仅允许在线阅览,禁止保存到本地;
信创内网办公场景:国产化终端搭建沙箱空间,满足国企、科研单位保密管理要求。
Q4:域智盾保密沙箱相关资质与落地案例
域智盾软件拥有软件著作权、商用密码相关资质、ISO27001 信息安全认证,保密沙箱模块继承平台安全能力,可支撑企业保密检查、等保测评。目前已经在机械制造企业、建筑设计院、科研院所落地应用。例如某装备制造企业,引入域智盾保密沙箱给外包工程师查阅产品图纸,工程师可在沙箱内看图核对,但无法导出图纸文件,既满足外协工作需求,又守住核心设计资料安全。
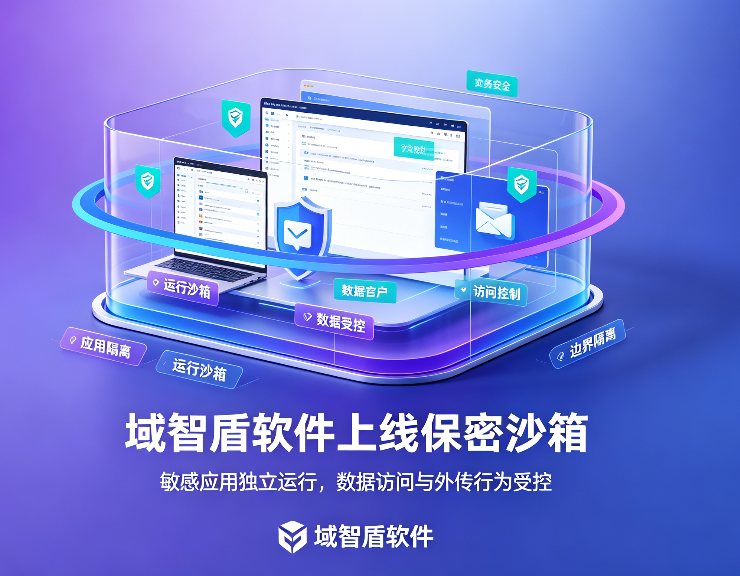
Q5:保密沙箱和文档透明加密有什么区别?
文档透明加密保护文件本身,文件带出内网无法打开;保密沙箱是构建隔离空间,从源头禁止文件被导出、抓取。企业可以单独使用保密沙箱,也可以沙箱 + 透明加密搭配使用,形成双层防护。比如核心图纸加密存放,仅能在保密沙箱内打开,进一步提升防护强度。
域智盾保密沙箱打破企业数据防护的两难困境,在保障业务正常使用的前提下,严控资料外泄,为企业涉密资料打造 “可用不可取” 的安全工作空间。
【免责声明】此文内容为广告,不代表本网的观点及立场。其内容由广告方提供,与本网无关,本文所涉文、图等资料之一切权利和法律责任归材料提供方所有和承担。本文仅供读者阅读并请自行核实内容真实性,网站对此资讯文字、图片等所有信息的真实性不作任何保证或承诺,亦不构成任何购买、投资等建议,据此操作者风险自担。