
如果加密是给文件上锁,那沙箱隔离就是给 “使用过程” 也装上一道门。越来越多企业开始关注沙箱隔离,正好,域智盾的保密沙箱在 9 月重磅上线。这篇把 “什么是沙箱隔离、有哪些功能、域智盾怎么做” 一次讲清楚。
一、什么是沙箱隔离?
通俗讲,沙箱隔离是在电脑里划出一块独立的 “安全密室”:核心资料只能在这间密室里打开、编辑,密室之外的程序、磁盘、网络全都接触不到它,密室里的一切也带不出来。专业说法是 “终端逻辑隔离安全容器”,核心逻辑九个字:环境管控、边界隔离、全程受控。
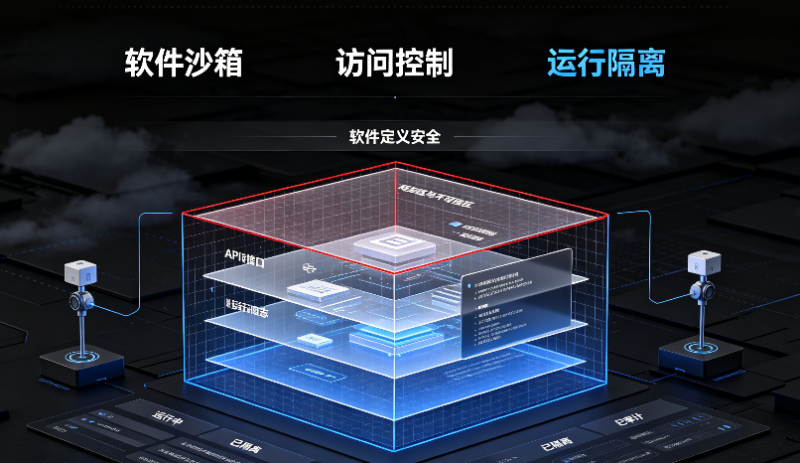
它和传统文件加密最大的区别在于思路。透明加密是 “文件级” 防护:文件加密了,离开公司打不开。但文件在员工电脑上正常使用时,毕竟是 “打开状态”,截图、拍照、复制粘贴依然有风险。沙箱隔离是 “环境级” 防护:把文件的打开、编辑、流转整个环节关进隔离空间,在空间里你能正常用,但任何方式都拿不走 —— 这就是 “可用不可取”。
二、为什么需要沙箱隔离?
两类场景特别需要。
一类是超高密级资料。源代码核心模块、军工图纸、招投标标底,光靠加密还不够,需要 “连用的时候都锁在笼子里”。另一类是项目隔离。多个项目同时进行,A 项目的人不该看 B 项目的图纸,沙箱加项目级密钥,各项目物理隔离,互不越界。
三、沙箱隔离软件有哪些功能?
一套完整的沙箱隔离方案,至少具备六项能力。
功能一,隔离环境。在终端划出独立运行空间,涉密程序、核心文档只在沙箱内执行,与外部应用、本地磁盘安全隔离。
功能二,操作限制。沙箱内的文件禁止拖拽、复制、另存到沙箱外部;复制粘贴、截图、打印等输出行为全部受控。
功能三,底层拦截。通过内核级驱动拦截系统读写、进程调用、网络传输、文件导出,任何 “想绕过去” 的动作都过不了底层这关。
功能四,外部防护。外部程序无法读取、注入、窃取沙箱内的数据,防止恶意软件和 “懂行” 的工具偷数据。
功能五,权限与审计。谁能进沙箱、沙箱里操作了什么,全程留痕;支持按项目、按部门分配独立密钥。
功能六,策略可控。管理员可配置哪些终端、哪些岗位启用沙箱,普通岗位正常办公,高密岗位重点隔离。
四、域智盾保密沙箱重磅上线!
域智盾的保密沙箱已于 9 月正式上线,把这些能力都落地成了产品功能。
它把核心资料装进员工电脑里那块 “隔离密室”:正常打开、编辑、保存,办公无感;但复制、拖拽、外发、另存到沙箱外部,通道全部锁死。技术上基于内核级隔离,底层驱动拦截读写、进程调用、网络传输和文件导出,沙箱内的数据出不去,外部程序也进不来偷。
配合项目级密钥隔离,重大涉密项目各管各的:A 项目的图纸放 A 沙箱,B 项目的人拿到也打不开。再叠加域智盾原有的透明加密、屏幕水印、行为审计,文件级加密管 “带不走”,环境级沙箱管 “出不去”,双保险闭环。
适用场景很明确:源代码研发、军工图纸、招投标文件、核心配方等高保密岗位和重大涉密项目,直接启用保密沙箱;普通岗位保持透明加密即可,兼顾安全与效率。
常见问题答疑:
问:沙箱里打开的文件能正常编辑保存吗?
答:能。保密沙箱不影响正常办公,打开、编辑、保存都在沙箱内完成,只是所有输出动作(复制、拖拽、导出)被限制在沙箱边界内。
问:沙箱里的文件能打印吗?
答:由管理员配置。可以设置打印审批、打印水印、打印留痕,需要打印的场景受控进行,不需要的直接禁用打印通道。
问:保密沙箱和杀毒软件的沙箱是一回事吗?
答:不是。杀毒软件的沙箱是用来隔离分析可疑程序的 “试验场”;保密沙箱是用来隔离保护核心数据的 “保险密室”,目的完全不同。
问:沙箱会影响业务软件正常运行吗?
答:不会。正常业务在沙箱内顺畅运行;管理员可以按需调整沙箱策略,避免与业务冲突。
问:所有电脑都要开沙箱吗?
答:不必。按岗位和项目启用更合理:高保密岗位、重大涉密项目开沙箱,普通办公岗位用透明加密就够了,既省钱又不影响效率。
沙箱隔离,是数据防泄漏从 “文件级” 走向 “环境级” 的一步关键升级。加密解决了 “带不走”,沙箱解决 “出不去”,两者叠加,企业的核心资产才算真正装进了保险柜。域智盾保密沙箱的上线,正好给高保密需求的单位多了一个可靠的选择。
【免责声明】此文内容为广告,不代表本网的观点及立场。其内容由广告方提供,与本网无关,本文所涉文、图等资料之一切权利和法律责任归材料提供方所有和承担。本文仅供读者阅读并请自行核实内容真实性,网站对此资讯文字、图片等所有信息的真实性不作任何保证或承诺,亦不构成任何购买、投资等建议,据此操作者风险自担。