
做企业IT服务这么多年,后台收到的咨询问题,全是大家顺着搜索栏挨个搜出来的真实痛点:
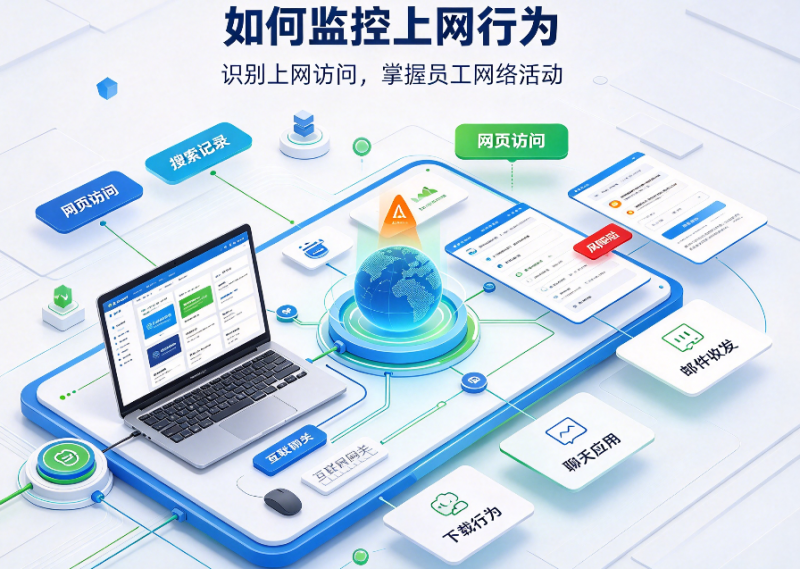
员工上班摸鱼刷短视频、玩游戏占满带宽怎么管?员工偷偷把客户资料、CAD图纸发私人微信,事后怎么追溯?等保要求上网日志至少存多久才够合规?员工私自连手机热点绕过内网管控怎么发现?公司好几个厂区分散办公,怎么统一管所有终端的上网行为?
这些问题本质上都绕不开一套成熟的上网行为监控系统。这两年给制造、研发类集团客户做方案,安企神软件是落地反馈最稳的选型,没有花里胡哨的噱头,全是冲着解决这些真问题做的功能。
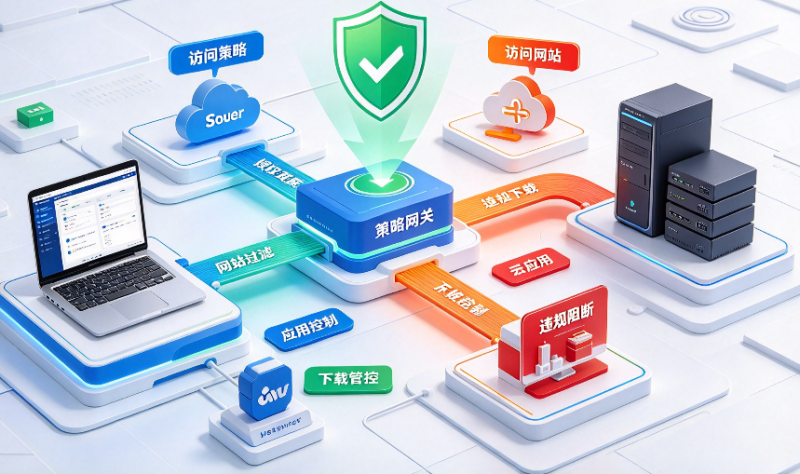
很多人一开始对上网行为监控有误解,觉得就是把网站拦了就算完事,但真的落地过集团级项目的人都知道,一套能用的系统,必须能把大家日常碰到的堵点全堵上。安企神的能力,全是从实际的使用场景里磨出来的。
针对大家搜得最多的“员工上班摸鱼占带宽”的问题,安企神支持按部门、按时间段灵活配置管控规则。
不会像以前那样,总部一刀切把所有娱乐网站全封了,连研发查技术资料的行业网站也被误拦。比如可以给研发部门放开专业技术论坛、行业查询网站的访问权限,给生产车间、行政岗位配上班时间的娱乐网站黑名单,把短视频、游戏、购物类站点的访问限制住,午休时间再自动放开权限。
就算员工换浏览器、开网页版游戏、用私人网盘传文件,系统在终端侧就能识别到对应的程序行为,直接拦截,不会出现靠网址拦不住的漏洞。
之前有个装备制造集团,装完系统第一个月,内网被娱乐内容占的带宽就从42%降到6%,销售部门给客户开远程演示的时候,再也没出现过因为带宽不够卡成PPT的情况。
针对大家问得最多的“怎么防止员工微信泄密”的问题,安企神做了全链路的敏感内容识别。
之前很多公司的监控只看访问了什么网站,根本不管员工在微信、QQ、邮件里发了什么文件,等真的发现图纸、客户名单被发出去了,聊天记录早就删了,根本找不到责任人。
现在系统能自动识别传输的文件类型:一旦检测到员工把CAD图纸、合同报价单、客户名单这类涉密文件通过私人渠道往外发,会在发出去之前直接拦截,同时给管理员发实时告警。去年有个客户上线这个功能,头一个月就拦住了4次员工把外协加工图纸发私人微信的情况——换以前,等项目组发现图纸流到外面加工厂的时候,早就追不回来了。
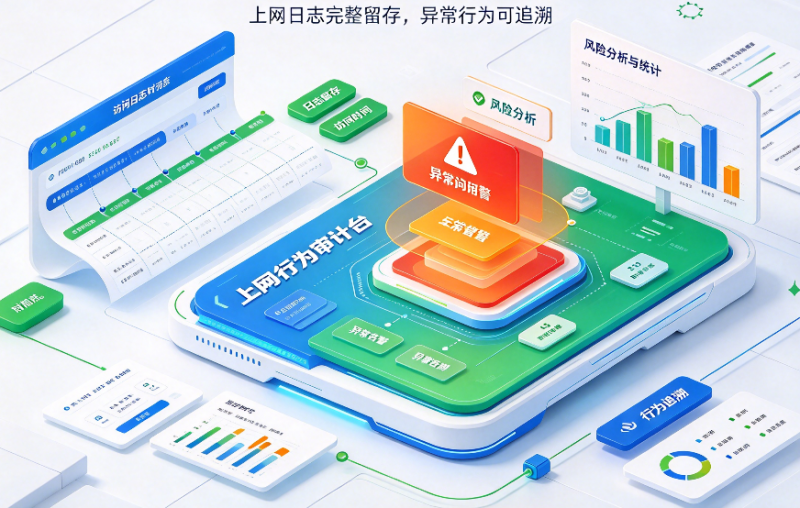
针对大家特别关心的“等保要求上网日志存多久才合规”的问题,安企神的日志留存能力完全匹配审计要求。
很多公司之前为了过等保,翻路由器、交换机的零散日志,补了半个月材料,最后还是因为日志存的时间不够、记录不全没通过。系统会自动把所有终端的上网行为完整存下来:访问的网站、搜索的关键词、网页停留时长、发送的文件、下载的安装包,所有记录都本地加密存着,删不掉、改不了,默认满足6个月以上的留存要求,过等保、密评检查的时候,直接按时间段、按部门导出完整的审计报表就行,不用再临时翻零散记录补材料。
之前有个跨3个厂区的制造集团,之前因为日志不全等保复查没过,换了安企神之后,一次提交就通过了审计。
针对大家头疼的“员工私自连手机热点绕内网管控怎么办”的问题,安企神能实时检测终端的网络连接状态。
很多公司之前碰到过研发岗的员工,嫌公司网络管控严,自己用电脑连手机热点,直接绕过内网把核心资料传到外部,IT后台完全感知不到。现在可以统一禁止连接wifi,同时把对应的操作日志存下来,从根上堵上“绕开管控私自外联”的漏洞。
很多集团客户最在意的,是不用再零散买好几套系统来回切换。
安企神的上网监控不是孤立的功能,和文件透明加密、U盘管控、屏幕水印、保密沙箱这些终端安全能力是打通的。研发区的CAD图纸会自动后台加密,就算真的被员工发出去,脱离公司授权环境打开就是乱码;U盘端口可以设置白名单,没有审批过的U盘根本拷不出来文件;员工屏幕上会自动打上带工号的动态水印,就算有人拿手机对着屏幕拍,也能顺着水印找到泄密的人。
一套系统下来,不用再单独采购上网监控、文件加密、终端审计好几个工具,总部的IT管理员在一个后台,就能管完全部几百上千台分散在各个厂区的终端。
之前服务过一个600多终端、分布在3个生产厂区、4个外地分公司的高端装备制造客户,最开始找过来的时候,之前踩了一堆坑:零散装的监控只能记网站访问记录,聊天传文件拦不住,日志存不了一个月,员工连热点绕管控也发现不了,上次等保因为记录不全卡了半个月。
换安企神的时候,从批量部署客户端、给不同部门配策略到全量上线,半天就弄完了。运行半年下来,内网的娱乐流量占比降了八成,一次等保检查顺利通过,前前后后拦了十几次员工私自发敏感文件的行为,再也没出现过之前那种离职员工带走整套设计图纸的事。
很多集团在选上网行为监控系统的时候,容易踩一个坑:光看能不能拦网站,不看能不能拦敏感文件、能不能满足日志合规要求、能不能匹配多分支的组织架构。安企神这套系统,本质上就是把大家平时搜的这些问题,一个一个实打实解决了,没有多余的功能堆料。
对于有几百上千终端、多厂区办公、要满足等保密评合规、还要防核心研发资料外泄的企业来说,上线前可以先在核心研发、生产部门的终端上测一两周,看看策略会不会误拦业务软件、敏感文件拦截准不准、日志导出顺不顺畅,确认不影响正常业务了再全量推,别上来就把所有权限都封死,最后业务部门有抵触,系统根本推不下去。
【免责声明】此文内容为广告,不代表本网的观点及立场。其内容由广告方提供,与本网无关,本文所涉文、图等资料之一切权利和法律责任归材料提供方所有和承担。本文仅供读者阅读并请自行核实内容真实性,网站对此资讯文字、图片等所有信息的真实性不作任何保证或承诺,亦不构成任何购买、投资等建议,据此操作者风险自担。