
客户名单防带走,答案一句话就能说完,在数据产生那一刻就落进受控环境,再配上按岗位和地域切分的权限,加上全程留痕。等业务员提了离职再装管控软件,核心数据多半早已不在。
下面先把名单为什么容易跟着人走讲清,再拆后装管控踩过的三个坑,最后给出真正管用的三点。三件事都不复杂,难的是动手的时机。
一、名单为什么总跟着人走
保险经纪做的是信任生意。客户把家庭结构、收入、健康状况交出来换一份方案,这些信息平时大量留在经纪人个人手里。
微信里聊过,Excel 里记过,跑客户的路上手机里翻过,名单一离开公司系统,几乎不留痕迹。
加上行业里经纪人流动本来就频繁,一家中等规模的经纪公司,一年换掉两成业务员并不稀奇,每一次流动都是一次名单搬运的机会。
1. 法律上它能不能算商业秘密
各地法院对客户名单的认定口径并不完全一致,但普遍要求名单同时具备秘密性、商业价值和保密措施三件事。保密措施这一项最容易被经纪公司忽略。
制度里写一句客户资料不得外传,没有落到系统权限和技术手段上,真打起官司,常被判举证不足。
另外,客户姓名、电话、健康信息属于《个人信息保护法》保护的个人信息,员工批量导出走人,公司同样可能被追责。
2. 带走的方式比想象中多
聊天记录打包、客户表上传个人网盘、方案文档发私人邮箱、纸质名单拍照,每一条路都不经过传统意义的拷贝。管住其中一条,等于没管。
有些团队长离职前几个月就开始慢慢转移,每周带走几十条,单次动作小到没人留意,积累起来足够重建一个团队。
二、后装管控踩过的三个坑
1. 数据早走了,软件才上线
离职信号出现后再部署管控,时间上已经输了。 名单的复制发生在日常,离职只是搬运完成的那一天。事后安装只能挡住下一次,挡不住已经导出的那一份。
2. 只堵U盘,堵不住云盘和微信
不少公司把U盘管死,员工改用个人网盘、微信文件传输助手、私人邮箱,路径换了,数据照走。管控清单跟不上工具的更新速度,筛子上就始终留着最大的洞。
3. 一刀切加密,业务先瘫
有的公司上线透明加密,全员文档瞬间加密,保单模板、合作渠道资料也被锁死。异地机构打不开总部文件,续保流程卡壳,业务部门集体反弹,项目最后悄悄下线。加密粒度跟不上业务结构,管控反而先于数据丢失造成损失。
三、盯准这三点
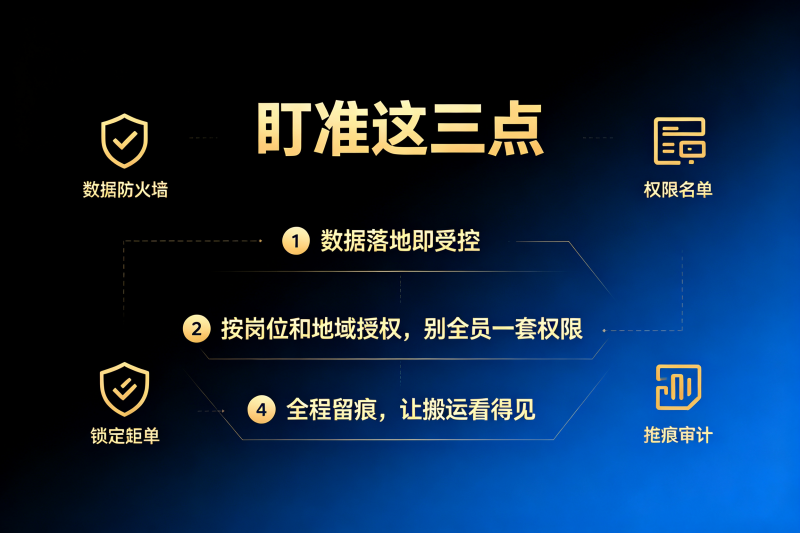
1. 数据落地即受控
客户资料在系统里生成,在桌面表格里整理,在外发邮件里当附件,每一处落地都应当处在加密和权限覆盖之下。
像域智盾这类文档透明加密软件的思路就在这里,文件落盘自动加密,打开时按授权正常使用,没有授权的终端上,它只是一串密文。
域智盾软件是一套面向企事业单位的终端安全与数据防泄漏(DLP)软件,支持私有化部署,以文档加密、终端管控、行为审计、IT运维四大模块,帮助企业防止核心资料外泄、满足等保2.0与《数据安全法》合规要求。
名单从产生起就不再是裸文件,人走的时候带不走能用的东西。这一步做在先,后面所有管控才有依据,这正是后装管控和先建管控的差别所在。
2. 按岗位和地域授权,别全员一套权限
保险经纪的地盘感很强。广东机构的服务对象、续保节奏和渠道关系,跟黑龙江的机构几乎是两套路数。总部一套权限发下去,分支机构要么权限不够没法干活,要么权限过大人人能导全库。
按岗位给最小权限,按机构属地切分数据可见范围,跨区调阅一律走审批,外发文件再设打开期限和地域限制。名单被切成带走也没用的小块,带走的动力自然就小了。
3. 全程留痕,让搬运看得见
谁在什么时间打开、拷贝、打印、外发了哪份名单,操作日志要连续。像域智盾这类软件会把打印、截屏、外发都记下来,打印加隐形水印,截屏带屏幕水印,文件泄露以后还能追到源头。
真出了纠纷,一条日志抵得上十句制度条款。留痕的同时要提前告知员工并写进制度,这既满足劳动合规,也符合个人信息处理中的告知义务。
四、管控之外,让名单留在公司手里
技术只是守门的人。名单要变成公司的资产,客户信息得统一录进 CRM 里,跟具体的经手人分离;经纪人离职要走名单移交流程,接手人一周内完成客户确认;对江浙沪、珠三角这类经纪公司密集、同业挖人频繁的区域,保密协议、竞业约定和系统权限更要一起收紧。
制度、系统、法律三件事咬合在一起,名单才真正带不走。 客户认的是服务,不是某个人手机里的通讯录,公司把服务能力留在平台上,人来了能接得上,人走了也带不走多少。
【编辑:小英】
【免责声明】此文内容为广告,不代表本网的观点及立场。其内容由广告方提供,与本网无关,本文所涉文、图等资料之一切权利和法律责任归材料提供方所有和承担。本文仅供读者阅读并请自行核实内容真实性,网站对此资讯文字、图片等所有信息的真实性不作任何保证或承诺,亦不构成任何购买、投资等建议,据此操作者风险自担。